A Wireshark a világ leggyakrabban használt protokollelemzője. Használatával mindent ellenőrizhet, ami a hálózaton belül történik, elháríthatja a különböző problémákat, elemezheti és szűrheti a hálózati forgalmat különféle eszközök segítségével stb.

Ha többet szeretne megtudni a Wiresharkról és a port szerinti szűrésről, feltétlenül olvassa el.
Mi is pontosan a portszűrés?
A portszűrés a csomagok (különböző hálózati protokollokból származó üzenetek) szűrésének egyik módja a portszámuk alapján. Ezeket a portszámokat a TCP és UDP protokollokhoz használják, amelyek a legismertebb átviteli protokollok. A portszűrés egyfajta védelmet jelent a számítógép számára, mivel a portszűréssel engedélyezheti vagy blokkolhatja bizonyos portokat, hogy megakadályozza a hálózaton belüli különböző műveleteket.
A különböző internetes szolgáltatásokhoz, például fájlátvitelhez, e-mailhez stb. egy jól bevált portrendszer létezik. Valójában több mint 65 000 különböző port létezik. Engedélyezett vagy zárt módban léteznek. Egyes internetes alkalmazások megnyithatják ezeket a portokat, így jobban ki vannak téve a számítógépnek a hackereknek és a vírusoknak.
A Wireshark használatával különböző csomagokat szűrhet a portszámuk alapján. Miért akarod ezt megtenni? Mert így kiszűrheti az összes olyan csomagot, amelyet különböző okok miatt nem szeretne a számítógépében.
Melyek a fontos portok?
65 535 port található. Három különböző kategóriába sorolhatók: a 0 és 1023 közötti portok jól ismertek, és általános szolgáltatásokhoz és protokollokhoz vannak hozzárendelve. Ezután 1024-től 49151-ig regisztrált portok vannak – ezeket az ICANN rendeli hozzá egy adott szolgáltatáshoz. A nyilvános portok pedig a 49152-65535-ös portok, ezeket bármilyen szolgáltatás használhatja. A különböző protokollokhoz különböző portokat használnak.
Ha többet szeretne megtudni a leggyakoribbakról, nézze meg az alábbi listát:
| Port száma | Szolgáltatás neve | Jegyzőkönyv |
| 20, 21 | Fájlátviteli protokoll – FTP | TCP |
| 22 | Biztonságos shell – SSH | TCP és UDP |
| 23 | Telnet | TCP |
| 25 | Egyszerű levélátviteli protokoll | TCP |
| 53 | Domain névrendszer – DNS | TCP és UDP |
| 67/68 | Dynamic Host Configuration Protocol – DHCP | UDP |
| 80 | Hypertext Transfer Protocol – HTTP | TCP |
| 110 | Posta protokoll – POP3 | TCP |
| 123 | Hálózati időprotokoll – NTP | UDP |
| 143 | Internet Message Access Protocol (IMAP4) | TCP és UDP |
| 161/162 | Egyszerű hálózatkezelési protokoll – SNMP | TCP és UDP |
| 443 | HTTP Secure Sockets Layerrel – HTTPS (HTTP over SSL/TLS) | TCP |
Elemzés a Wiresharkban
A Wireshark elemzési folyamata különböző protokollok és adatok megfigyelését jelenti a hálózaton belül.
Mielőtt elkezdené az elemzési folyamatot, győződjön meg arról, hogy ismeri az elemezni kívánt forgalom típusát és a forgalmat kibocsátó különféle típusú eszközöket:
- Támogatja a promiszkuális módot? Ha így tesz, ez lehetővé teszi, hogy az eszköz olyan csomagokat gyűjtsön, amelyeket eredetileg nem az Ön készülékéhez szánnak.
- Milyen eszközök vannak a hálózaton belül? Fontos szem előtt tartani, hogy a különböző típusú eszközök különböző csomagokat továbbítanak.
- Milyen típusú forgalmat szeretne elemezni? A forgalom típusa a hálózaton belüli eszközöktől függ.
A különböző szűrők használatának ismerete rendkívül fontos a tervezett csomagok rögzítéséhez. Ezeket a szűrőket a csomagrögzítési folyamat előtt használják. Hogyan működnek? Egy adott szűrő beállításával azonnal eltávolítja azt a forgalmat, amely nem felel meg a megadott feltételeknek.
hogyan lehet letiltani egy műsort a netflix-en
A Wiresharkon belül a Berkley Packet Filter (BPF) szintaxist használják különböző rögzítési szűrők létrehozására. Mivel ezt a szintaxist használják leggyakrabban a csomagelemzésben, fontos megérteni, hogyan működik.
A Berkley Packet Filter szintaxisa különböző szűrőkifejezések alapján rögzíti a szűrőket. Ezek a kifejezések egy vagy több primitívből állnak, a primitívek pedig egy azonosítóból (értékek vagy nevek, amelyeket különböző csomagokon belül keresnek), majd egy vagy több minősítőből állnak.
A minősítők három különböző típusra oszthatók:
- Típus – ezekkel a minősítőkkel adja meg, hogy az azonosító milyen dolgot képvisel. A típusminősítők közé tartozik a port, a net és a host.
- Dir (irány) – ezek a minősítők az átviteli irány meghatározására szolgálnak. Ilyen módon az src a forrást, a dst pedig a célt jelöli.
- Proto (protokoll) – a protokoll minősítőkkel megadhatja, hogy melyik protokollt szeretné rögzíteni.
A keresés kiszűréséhez különböző minősítők kombinációját használhatja. Használhat operátorokat is: például használhatja az összefűzési operátort (&/and), a tagadó operátort (!/not) stb.
Íme néhány példa a Wiresharkban használható rögzítési szűrőkre:
| Szűrők | Leírás |
| host 192.168.1.2 | A 192.168.1.2-hez kapcsolódó összes forgalom |
| tcp port 22 | A 22-es porthoz kapcsolódó összes forgalom |
| src 192.168.1.2 | Minden forgalom, amely a 192.168.1.2 |
Lehetőség van rögzítési szűrők létrehozására a protokoll fejlécében. A szintaxis így néz ki: proto[offset:size(optional)]=value. Itt a proto a szűrni kívánt protokollt, az offset az érték pozícióját a csomag fejlécében, a méret az adat hosszát, az érték pedig a keresett adatot jelenti.
Szűrők megjelenítése a Wiresharkban
A rögzítő szűrőkkel ellentétben a megjelenítési szűrők nem dobnak el egyetlen csomagot sem, hanem egyszerűen elrejtik őket megtekintés közben. Ez egy jó lehetőség, mivel ha egyszer eldobja a csomagokat, nem fogja tudni visszaállítani őket.
A kijelzőszűrők egy bizonyos protokoll meglétének ellenőrzésére szolgálnak. Ha például egy adott protokollt tartalmazó csomagokat szeretne megjeleníteni, beírhatja a protokoll nevét a Wireshark Display filter eszköztárába.
Egyéb opciók
Számos egyéb lehetőség is van a csomagok elemzésére a Wiresharkban, az Ön igényeitől függően.
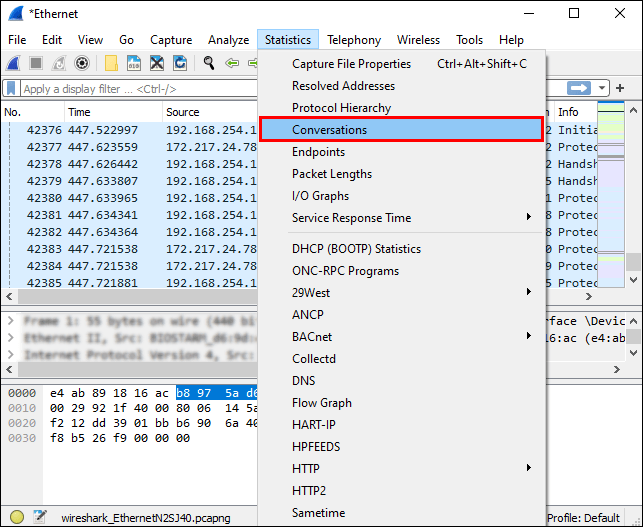
- A Wireshark Statisztika ablakában különböző alapvető eszközöket találhat, amelyekkel csomagokat elemezhet. Használhatja például a Beszélgetések eszközt két különböző IP-cím közötti forgalom elemzésére.
- Az Expert Infos ablakban elemezheti a hálózaton belüli rendellenességeket vagy szokatlan viselkedést.
Szűrés port szerint a Wiresharkban
A Wireshark portonkénti szűrése egyszerű a képernyőszűrő alkalmazását lehetővé tevő szűrősávnak köszönhetően.
Például, ha a 80-as portot szeretné szűrni, írja be ezt a szűrősávba: |_+_|. Azt is megteheti, hogy írja be a következőt: |_+_| == helyett, mivel az eq egyenlőre utal.
Egyszerre több portot is szűrhet. A || jeleket használnak ebben az esetben.
kapcsolja ki az engedélyek öröklésének lehetőségét
Például, ha szűrni szeretné a 80-as és 443-as portot, írja be ezt a szűrősávba: |_+_| vagy |_+_|.
További GYIK
Hogyan szűrhetem a Wiresharkot IP-cím és port alapján?
Számos módja van a Wireshark szűrésének IP-cím alapján:
1. Ha egy adott IP-című csomagra kíváncsi, írja be ezt a szűrősávba: |_+_|

2. Ha egy adott IP-címről érkező csomagok iránt érdeklődik, írja be ezt a szűrősávba: |_+_|

3. Ha azt szeretné, hogy a csomagok egy adott IP-címre menjenek, írja be ezt a szűrősávba: |_+_|
Ha két szűrőt, például IP-címet és portszámot szeretne alkalmazni, nézze meg a következő példát: |_+_| Mivel az && a szimbólumokat jelenti, és ennek beírásával szűrheti a keresést IP-cím (192.168.1.199) és portszám (tcp.port eq 443) szerint.

Hogyan rögzíti a Wireshark a portforgalmat?
A Wireshark azonnal rögzíti az összes hálózati forgalmat. Ez rögzíti az összes port forgalmat, és megmutatja az összes portszámot az adott kapcsolatokban.
Ha el szeretné indítani a rögzítést, kövesse az alábbi lépéseket:
1. Nyissa meg a Wiresharkot.

2. Érintse meg a Rögzítés elemet.
3. Válassza az Interfészek lehetőséget.

4. Érintse meg a Start gombot.
A vizio e470i-a0 nem kapcsol be

Ha egy adott portszámra szeretne összpontosítani, használhatja a szűrősávot.
Ha le szeretné állítani a rögzítést, nyomja meg a „Ctrl + E” billentyűt.
Mi a rögzítési szűrő a DHCP opcióhoz?
A Dynamic Host Configuration Protocol (DHCP) opció egyfajta hálózatfelügyeleti protokollt jelent. Az IP-címek automatikus hozzárendelésére szolgál a hálózathoz csatlakoztatott eszközökhöz. A DHCP opció használatával nem kell manuálisan konfigurálnia a különféle eszközöket.
Ha csak a DHCP-csomagokat szeretné látni a Wiresharkban, írja be a bootp parancsot a szűrősávba. Miért bootp? Mert ez a DHCP régebbi verzióját képviseli, és mindkettő ugyanazt a portszámot használja – 67 és 68.
Miért használjam a Wiresharkot?
A Wireshark használatának számos előnye van, amelyek közül néhány:
1. Ingyenes – teljesen ingyenesen elemezheti hálózati forgalmát!
2. Különféle platformokon használható – használhatja a Wiresharkot Windowson, Linuxon, Macen, Solarison stb.
3. Részletes – a Wireshark számos protokoll mélyreható elemzését kínálja.
4. Élő adatokat kínál – ezek az adatok különböző forrásokból gyűjthetők, például Ethernet, Token Ring, FDDI, Bluetooth, USB stb.
5. Széles körben használják – A Wireshark a legnépszerűbb hálózati protokollelemző.
A Wireshark nem harap!
Most többet megtudott a Wiresharkról, annak képességeiről és szűrési lehetőségeiről. Ha biztos akar lenni abban, hogy bármilyen típusú hálózati problémát el tud hárítani és azonosítani, vagy ellenőrizni tudja a hálózatába bejövő és onnan kijövő adatokat, így megőrzi a biztonságot, mindenképpen próbálja ki a Wiresharkot.
Használtad már a Wiresharkot? Mondja el nekünk az alábbi megjegyzés részben.